
KI verändert nicht nur Prozesse in Finance, sondern auch die Art, wie die Finanzfunktion steuert und kontrolliert. Wenn Systeme Entscheidungen vorbereiten und Prozessschritte zunehmend autonom ausführen, reichen klassische Kontrollmechanismen allein nicht mehr aus. Für CFOs entsteht damit eine neue Gestaltungsaufgabe: Sie müssen Technologie, Prozesse und Kontrollen in der Finanztransformation so zusammenführen, dass KI leistungsfähig eingesetzt und zugleich nachvollziehbar und beherrschbar bleibt.
Praxistipp: In 5 Schritten zum KI-Governance-Piloten
Beginnen Sie mit einem klar abgegrenzten, finanzrelevanten Anwendungsfall, um Ihr Governance-Modell praktisch zu erproben, bevor Sie es skalieren. Ein idealer Pilotprozess lässt sich fachlich gut überprüfen und nahtlos an bestehende Kontrollen anbinden.
- Inventarisieren:
Erfassen Sie Zweck, Prozessbezug, Datenquellen, Modellvariante, Verantwortliche und technische Drittanbieter-
Abhängigkeiten in einem zentralen Register. - Evaluieren:
Lassen Sie Finance, IT, Risk und Compliance das System nach einheitlichen Kriterien bewerten, um die individuelle Kontrolltiefe risikobasiert festzulegen. - Absichern:
Dokumentieren Sie noch vor der Produktivsetzung verbindliche Akzeptanz kriterien, Testfälle, fachübergreifende Freigaben und einen validen Rückfallplan. - Protokollieren:
Erfassen Sie im Live-Betrieb fortlaufend die genutzte Version, relevante Eingaben, finale Ergebnisse, Systemausnahmen und menschliche Eingriffe (Human-in-the-Loop). - Optimieren:
Nutzen Sie die Erkenntnisse des Piloten als wiederverwendbaren Blueprint. Er zeigt frühzeitig, wo Rollen, Inventarfelder oder Kontrollpunkte nachgeschärft werden müssen.
Governance in Technologie und Prozesse übersetzen
Die Übersetzung abstrakter Governance-Vorgaben in die technologische und prozessuale Praxis erfolgt für jeden KI-Anwendungsfall in drei aufeinander aufbauenden Schritten. Sie verzahnen Inventarisierung, Risikobeurteilung und Kontrollmechanismen entlang des gesamten Lebenszyklus.
- KI-Einsatz erfassen: Zweck, Prozessrelevanz, Daten, Modelle, Verantwortlichkeiten und technische Abhängigkeiten werden in einem gemeinsamen KI-Inventar dokumentiert.
- Risiko und Kontrolltiefe bestimmen: Finanzielle Wesentlichkeit, Autonomiegrad, Transparenz und mögliche Auswirkungen steuern den erforderlichen Kontroll- und Prüfungsaufwand.
- Kontrollen im Lebenszyklus verankern: Verantwortlichkeiten, Freigabepunkte, Zugriffsrechte und laufende Überwachungsmaßnahmen werden in Entwicklung und Betrieb integriert. Die Durchführung der Kontrollen und relevante Systemaktivitäten werden nachvollziehbar dokumentiert und protokolliert.
Das KI-Inventar bildet den Ausgangspunkt dieser Steuerung. Es enthält die Informationen, die Finance, IT, Risk und Compliance für eine einheitliche Beurteilung benötigen. Lücken entstehen, wenn mehrere Inventare nebeneinander bestehen oder Organisationseinheiten Erfassungsfelder unterschiedlich auslegen. Auch KI-Agenten lassen sich ohne gemeinsame Kategorien nicht konsistent erfassen. Finance muss außerdem abgrenzen, ob ein System rechnungslegungsrelevante Prozesse oder Kontrollen beeinflusst.
Für jeden erfassten Anwendungsfall bestimmen die finanzielle Wesentlichkeit, der Autonomiegrad, die Transparenz und die möglichen Auswirkungen die Kontrolltiefe. Ein System mit vollständiger unabhängiger Ergebniskontrolle stellt andere Anforderungen als ein Agent, der Transaktionen autonom vorbereitet oder ausführt. Mit steigender Komplexität und abnehmender Nachvollziehbarkeit benötigen Unternehmen weitergehende Kontrollen über Design, Daten, Implementierung und laufende Leistung. Der Kontroll- und Prüfungsaufwand konzentriert sich dadurch auf Anwendungen, bei denen Fehler oder unkontrolliertes Verhalten die Finanzberichterstattung, betriebliche Entscheidungen oder relevante Kontrollen beeinträchtigen können.
Die abgeleitete Kontrolltiefe wird über zugewiesene Verantwortlichkeiten und dokumentierte Kontrollpunkte umgesetzt. Diese Kontrollpunkte werden in Prozessabläufe, Systemarchitektur, Datenflüsse und den KI-Lebenszyklus integriert. Die verantwortlichen Personen führen die Kontrollen aus und bearbeiten Ausnahmen. Governance- und Risikofunktionen legen die Vorgaben fest und überwachen deren Einhaltung. Im Betrieb wird zusätzlich überwacht, ob das System innerhalb der genehmigten fachlichen und technischen Grenzen arbeitet. Der Lebenszyklus enthält Freigabepunkte für Design, Validierung, Produktivsetzung und Änderungen. Das Kontrollmodell erfasst außerdem Zugriffsrechte, Sicherheitskonfigurationen und Abhängigkeiten von Lieferanten. Anwendungen mit hoher Risikoklassifizierung können eine fachübergreifende Freigabe erfordern. Freigaben, Kontrollhandlungen, Ausnahmen und relevante Systemaktivitäten werden dokumentiert oder technisch protokolliert. Dadurch entstehen belastbare Nachweise für interne und externe Prüfungen.
KI-Governance: Nachvollziehbarkeit und Auditierbarkeit herstellen
Im Gegensatz zu klassischen IT-Anwendungen, die stabilen Regeln folgen, hängen die Ergebnisse probabilistischer KI-Systeme stark von dynamischen Daten, Modellversionen und Konfigurationen ab. Verlässliche Nachvollziehbarkeit und Auditierbarkeit basieren daher auf einem integrierten Governance-Framework aus fünf Säulen:
- Ergebnisse rekonstruieren: Jedes KI-Ergebnis muss im Nachhinein vollständig nachvollziehbar sein. Das erfordert die lückenlose Dokumentation von Eingaben, Datenquellen, Modell- und Promptversionen sowie menschlichen Eingriffen.
- Produktivsetzung kontrollieren: Vor der Entwicklung müssen die vorgesehene Nutzung, operative Grenzen und messbare Kennzahlen (KPIs) feststehen. Die Freigabe erfolgt erst nach Validierung unter repräsentativen Testbedingungen. Ein verbindlicher Rückfallplan sichert den Betrieb ab.
- Leistung überwachen: Nach dem Go-Live sichern Transaktionstests sowie das Monitoring von Leistung und Drift die Modellqualität. Diese technische Überwachung wird zwingend durch fachkundige Menschen ergänzt (Human-in-the-Loop), die die Befugnis haben, Ergebnisse zu übersteuern oder das System zu stoppen.
- Abweichungen bearbeiten: Bei Leistungsabweichungen müssen Ursachen dokumentiert und korrigiert werden. Technische Modifikationen durchlaufen den Kontrollprozess und die Validierung erneut; wesentliche Anpassungen triggern eine neue Risikobeurteilung.
- Internes Kontrollsystem (IKS) erweitern:
Auditierbarkeit erfordert ein erweitertes IKS. Präventive Kontrollen sperren ungeprüfte Versionen, während detektive Kontrollen Abweichungen im Betrieb erfassen. Klassische IT-Kontrollen (Zugriff, Sicherheit) reichen nicht mehr aus; sie müssen um KI-spezifische Risiken wie Datenqualität und Modellverhalten ergänzt werden. Übernimmt oder bereitet die KI selbst Kontrollhandlungen vor, muss das System selbst Gegenstand der fachlichen Prüfung sein.
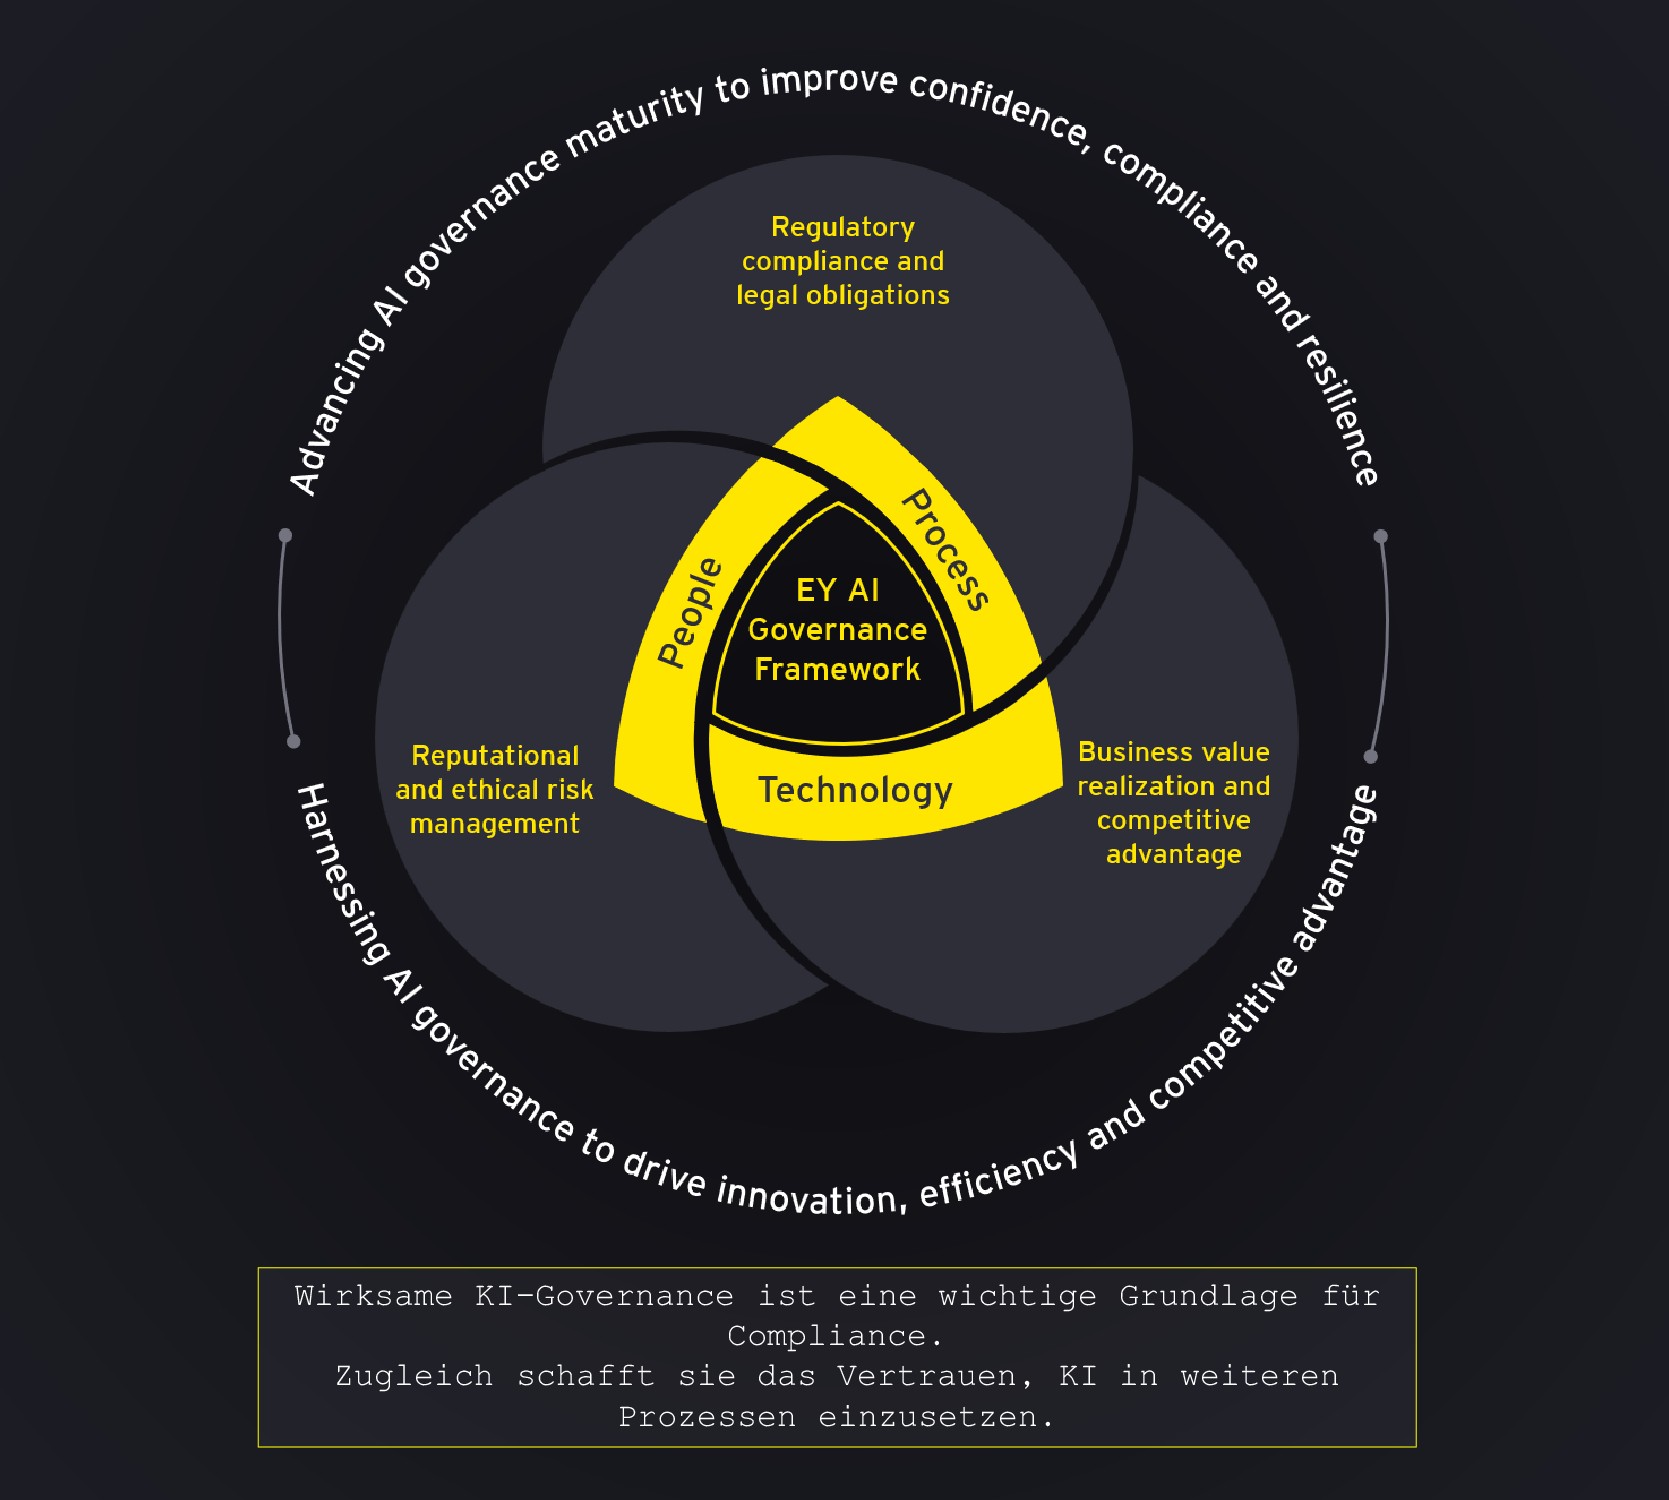
Abbildung 1: EY AI Governance Framework, Quelle: EY
KI erfolgreich in Finance einzusetzen heißt, nicht nur ihre Leistungsfähigkeit zu nutzen, sondern ihren Einsatz dauerhaft steuerbar, kontrollierbar und auditierbar zu machen.
Compliance systematisch gewährleisten
Anforderungen bestimmen:
Compliance beginnt beim einzelnen Anwendungsfall. Unternehmen bestimmen dessen rechtliche Rolle und Risikoklasse und ordnen anschließend die gesetzlichen, vertraglichen, normativen und internen Anforderungen zu. Die anwendbaren Pflichten hängen vom Einsatz und von der Rolle des Unternehmens in der Wertschöpfungskette ab. Unternehmen können KI selbst entwickeln, Lösungen Dritter integrieren oder solche Systeme in eigenen Prozessen betreiben. Aus dieser Einordnung folgen Anforderungen an Risikomanagement, technische Dokumentation, Datenqualität, Transparenz, menschliche Aufsicht, Robustheit und Sicherheit.
Kontrollen und Nachweise zuordnen:
Eine gemeinsame Anforderungs- und Kontrollmatrix verbindet jede Anforderung mit dem zugehörigen Risiko, der verantwortlichen Person, der konkreten Kontrolle und dem erforderlichen Nachweis. Gesetzliche Vorgaben, interne Richtlinien und freiwillig angewandte Standards lassen sich damit auf eine gemeinsame Kontrollstruktur abbilden. Jede Vorgabe bleibt eigenständig erkennbar, während dieselbe Kontrolle mehrere Anforderungen abdecken kann. Die Finanzfunktion kann diese Struktur mit bestehenden IKS-und IT-Kontrollen verbinden. Die Matrix zeigt, wo vorhandene Kontrollen ausreichen und wo KI-spezifische Risiken zusätzliche Kontrollen oder Nachweise erfordern.
Auf dieser Grundlage können Unternehmen Überschneidungen zwischen dem EU AI Act, den SOX- beziehungsweise ICFR-Anforderungen und etablierten Rahmenwerken nutzen. Lücken und unterschiedliche Zielsetzungen müssen sie ausdrücklich identifizieren und mit zusätzlichen Maßnahmen bearbeiten. ISO/IEC 42001 enthält beispielsweise Anforderungen an ein Managementsystem für KI. Das NIST AI Risk Management Framework strukturiert hingegen das KI-Risikomanagement anhand der Funktionen Govern, Map, Measure und Manage. Im SOX- beziehungsweise ICFR-Kontext steht die Wirksamkeit der Kontrollen über die Finanzberichterstattung im Mittelpunkt. Je nach Anwendungsfall, Branche und Prüfungsziel können weitere Referenzpunkte angemessen sein. Unternehmen müssen deren Auswahl regelmäßig überprüfen.
Zuordnungen aktuell halten:
Ein festgelegtes Compliance-Monitoring erfasst neue oder modifizierte Anforderungen sowie Veränderungen am KI-System oder an Leistungen von Drittanbietern. Beide Arten von Veränderungen können eine Neubewertung des Anwendungsfalls und Anpassungen an Kontrollen, Validierungen oder Freigaben auslösen. Dafür wird die regulatorische Beobachtung mit dem Änderungsmanagement des KI-Lebenszyklus verbunden. Die verantwortlichen Funktionen prüfen die betroffenen Anwendungsfälle und Kontrollen, dokumentieren ihre Bewertung und entscheiden anhand festgelegter Kriterien über Anpassungen.
Eine von Beginn an in die Finanztransformation integrierte Governance und ein risikobasiertes Vorgehen schaffen die erforderliche Nachvollziehbarkeit und Auditierbarkeit des KI-Einsatzes. Auf dieser Grundlage können Unternehmen regulatorische Anforderungen und etablierte Standards einhalten sowie Compliance fortlaufend überwachen. Die Neubewertung bei technischen oder regulatorischen Änderungen verbindet diese Handlungsfelder, ohne ihre unterschiedlichen Aufgaben gleichzusetzen. Kontrolltiefe und Nachweise richten sich nach dem Risiko des jeweiligen Anwendungsfalls.
Fazit
Mit zunehmender Autonomie von KI-Systemen wird Governance vom Freigabeprozess zur laufenden Führungsaufgabe. KI-Agenten können Transaktionen vorbereiten oder ausführen und damit unmittelbar auf finanzrelevante Prozesse und Kontrollen einwirken. Unternehmen müssen deshalb klar definieren, welche Entscheidungen ein System treffen darf, welche Zugriffsrechte es erhält und wann eine menschliche Freigabe erforderlich ist.
Gleichzeitig können neue Modell-, Prompt- oder Anbieterversionen die Eigenschaften eines Systems verändern. Governance muss deshalb auch nach der Einführung aktiv bleiben: Wesentliche Änderungen erfordern eine erneute Risikobeurteilung, Validierung oder Freigabe. Für die Finanzfunktion bedeutet das: Sie muss KI nicht nur einsetzen, sondern auch die Bedingungen schaffen, unter denen sie nachvollziehbar, kontrolliert und skalierbar arbeiten kann.