
Das Thema „Quantencomputing“ gewinnt mehr und mehr an Bedeutung. Doch neben zahlreichen Chancen und neuen Möglichkeiten, welche die Technologie eröffnet, stellt sie auch eine wesentliche Bedrohung für alle Unternehmen und Sektoren dar – insbesondere im Kontext der Cybersicherheit. Dass der Handlungsdruck bereits heute gesehen wird, zeigt eine Marktumfrage: Mehr als 95 Prozent der Befragten bewerten die Bedeutung von Quantencomputing für die Sicherheit kryptografischer Verfahren als „hoch“ oder „sehr hoch“.1
Der Finanzsektor im Fokus
Der Finanzsektor ist von der Bedrohung durch Quantencomputer besonders betroffen. Banken und Versicherungen verarbeiten große Mengen sensibler Daten – von Zahlungs- und Kontodaten bis hin zu Informationen zur Bonitätsbewertung oder Gesundheitsdaten. Viele Sicherheitsmechanismen zum Schutz dieser Daten basieren auf kryptografischen Verfahren, deren Schutzwirkung durch leistungsfähige Quantencomputer künftig gefährdet sein wird.
Zudem findet derzeit in der Praxis vermehrt eine Vernetzung verschiedener Finanzökosysteme statt. Dazu gehören etwa Anwendungen, die Konten mehrerer Banken bündeln oder die Verknüpfung von Bank- und Versicherungsleistungen. Dadurch werden sensible Daten aus verschiedenen Quellen an einer Stelle gebündelt und stellen somit ein attraktives Angriffsziel dar. Zugleich muss jeder beteiligte Akteur kryptografische Maßnahmen einrichten und deren Schutzwirkung sicherstellen.
Hinzu kommt: Finanzinstitute sind aufgrund des hohen Werts ihrer Daten bereits heute ein attraktives Angriffsziel für Cyberkriminelle. Das bestätigt die Agentur der Europäischen Union für Cybersicherheit (ENISA) in ihrem Bericht zur Lage der Bedrohungslandschaft innerhalb der EU. Rund 4,5 Prozent aller Informationssicherheitsvorfälle in der EU entfallen auf den Finanzsektor. Damit ist er, ohne die nicht zugeordneten Vorfälle, der viertmeist betroffene Sektor. 2
Der Faktor Zeit: „Harvest Now, Decrypt Later“
Die Möglichkeit der Entschlüsselung bestehender Verfahren ist bereits mathematisch bewiesen. Offen ist nur noch der Zeitpunkt: Der Tag, an dem ein Quantencomputer die dafür erforderliche Leistungsfähigkeit erreicht, wird Q-Day genannt. Expertenschätzungen, wann dieser Q-Day eintritt, unterliegen jedoch einer großen Spannbreite (siehe auch Abbildung 1).
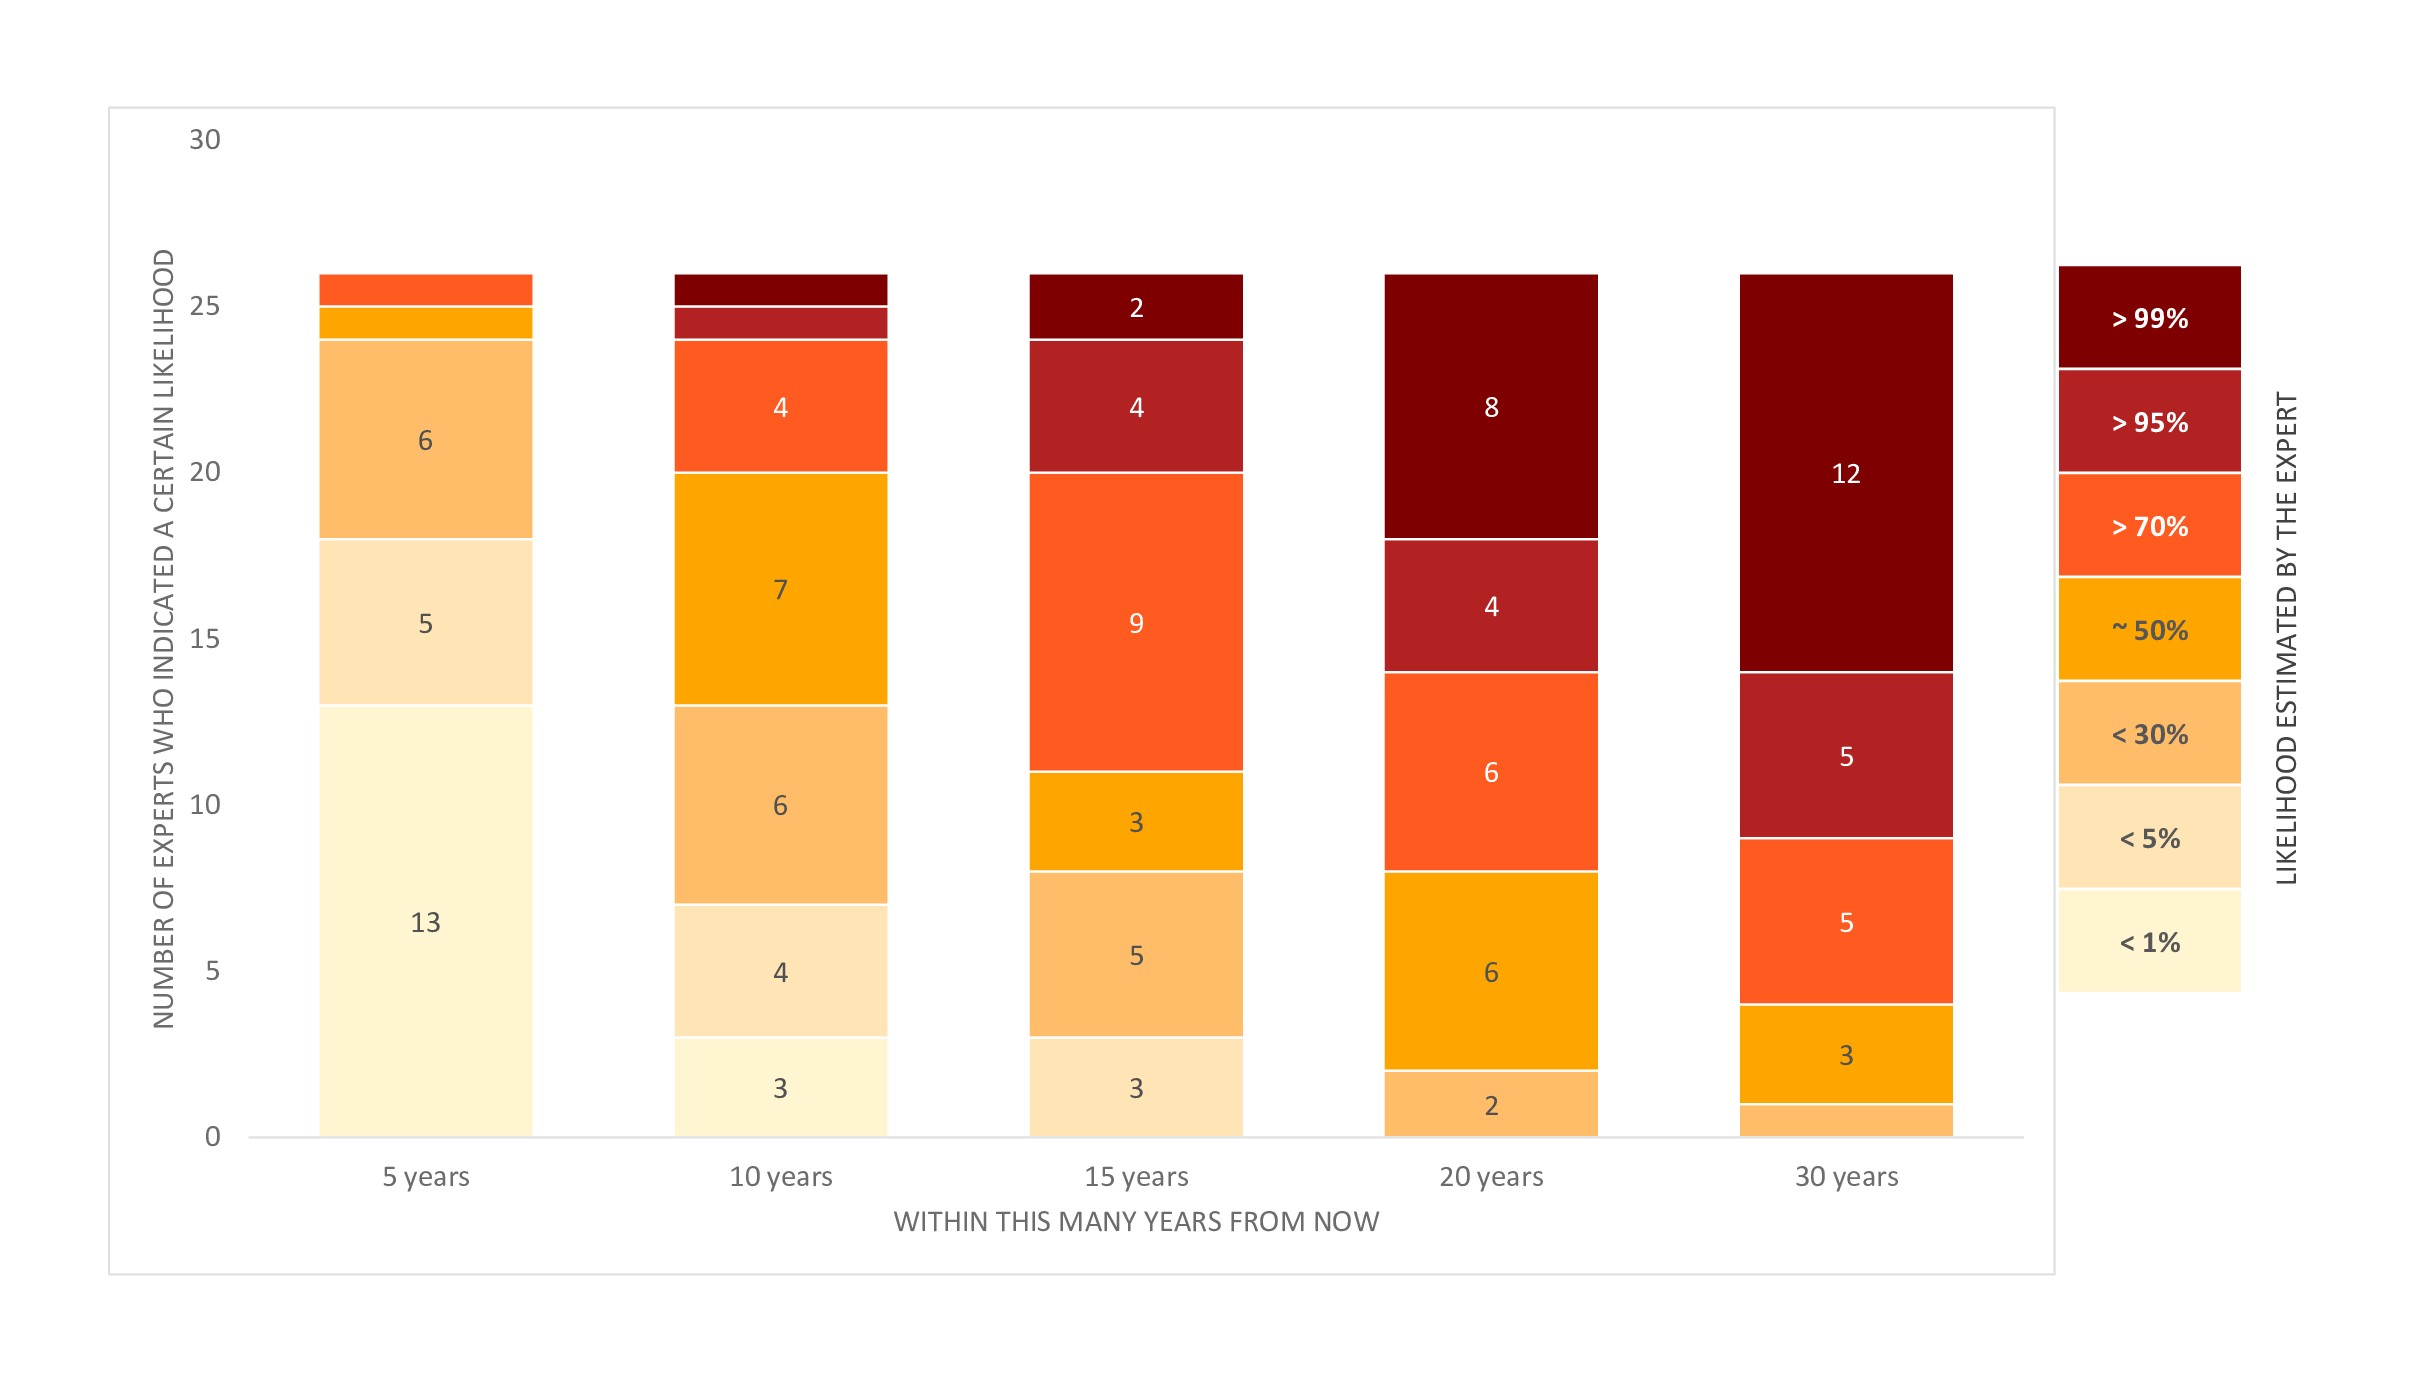
Abbildung 1: Expertenschätzungen zur Wahrscheinlichkeit eines kryptografisch relevanten Quantencomputers nach Zeithorizont. Quelle: Mosca, Michele; Piani, Marco: Quantum Threat Timeline Report, Global Risk Institute, 2024
Dennoch ist die Post-Quanten-Kryptografie (PQC) bereits heute – völlig unabhängig vom Q-Day – hochrelevant. Der Grund ist das sogenannte „Harvest Now, Decrypt Later“-Prinzip (HNDL): Angreifer fangen verschlüsselte Daten schon jetzt ab, um sie später zu entschlüsseln.
Deshalb müssen Informationen mit langfristigem Schutzbedarf schon jetzt durch quantensichere Verfahren abgesichert werden. In der Finanz- und Versicherungswirtschaft betrifft dies eine Vielzahl von Prozessen. So sind beispielsweise Gesundheitsdaten im Rahmen einer Krankenversicherung oft über Jahrzehnte hinweg hochgradig schützenswert. Kryptografische Verfahren sind hier essenziell, um diese sensiblen Daten vor Cyberangriffen, unbefugter Einsicht und Manipulation zu schützen.
Das Thema Kryptografie muss neu gedacht werden
Dabei existieren verschiedene Ansätze. Kryptografische Verfahren dienen dazu, Daten während der Speicherung, Übertragung und auch bei der Verwendung zu verschlüsseln. Dadurch wird sichergestellt, dass ausschließlich berechtigte Personen Zugriff auf die Informationen haben. Zudem können digitale Signaturen bei der Übertragung eingesetzt werden, um die Authentizität des Senders oder Empfängers zu bestätigen. Zusätzlich besteht die Möglichkeit, Hash-Funktionen einzusetzen, um Inhalte in einen einzigartigen Hashwert umzuwandeln. Wird der Inhalt verändert, entspricht er nicht mehr dem einzigartigen Hashwert, wodurch Manipulationen festgestellt werden können.
Viele der derzeit verwendeten Algorithmen zur Sicherstellung kryptografischer Methoden, die meist auf bisher ungelösten mathematischen Problemen beruhen, können durch Quantencomputer aufgelöst werden, wodurch sie unwirksam werden. Die Wissenschaft und verschiedene nationale Behörden (z. B. das Bundesamt für Sicherheit in der Informationstechnik (BSI) oder das National Institute of Standards and Technology (NIST)) haben bereits verschiedene Verfahren und Ansätze für kryptografische Algorithmen gezeigt, die auch Angriffen durch Quantencomputer standhalten können. Eine technische Konkretisierung, warum Quantencomputer einen so starken Einfluss auf die Kryptografie haben, wird u. a. in den tiefergehenden Folgebeiträge erörtert.
Regulatorischer Druck durch DORA und NIS-2
Die Konsequenz ist: Finanzinstitute müssen alle Systeme, die langfristig schützenswerte Daten speichern, verarbeiten oder übertragen, zeitnah auf quantensichere kryptografische Verfahren umstellen.
So können regulatorische Verstöße vermieden werden. Finanzinstitute sind insbesondere durch den Digital Operational Resilience Act (DORA), ein EU-weites Gesetz, an alle Arten von Finanzinstituten mit Vorgaben zur Informationssicherheit, dem Business Continuity Management und dem Management von Drittdienstleistern, zu einer Risikobewertung und dem Stand der Technik angemessen kryptografischen Verfahren verpflichtet. Verstöße z. B. gegen die Datenschutzgrundverordnung oder NIS-2 können auch weitere Sektoren betreffen. Zusätzlich können Vorfälle zu einem Vertrauensverlust der Kundinnen und Kunden führen, was insbesondere für Finanzinstitute von großer Bedeutung ist. Es ist also wichtig, die Entwicklung zu verfolgen und zeitnah mit der Migration quantensicherer kryptografischer Verfahren zu beginnen. Insgesamt können durch einen frühen Start sensible Daten geschützt, Reputations-, Informations- und Kommunikationsrisiken (IKT-Risiken), verringert sowie Kosten gesenkt werden.
Um einen effizienten Start zu ermöglichen, sollten die Identifikation der betroffenen Systeme, die Priorisierung der Systeme, die zuerst auf PQC-Algorithmen migriert werden sollen, sowie auch eine Zeitleiste für die Umsetzung im Vordergrund stehen. Für die Identifikation aller betroffenen Systeme ist ein Informationsverbund als Mittelpunkt der Governance essenziell. Hier wird die Verknüpfung zwischen den verwendeten Informationen und Prozessen, Anwendungen, Technologiekomponenten und Räumlichkeiten (im Folgenden IKT-Komponenten) hergestellt, die diese Informationen verarbeiten. Danach wird für die Informationen der Schutzbedarf für die Schutzziele (Verfügbarkeit, Vertraulichkeit, Integrität und Authentizität) und die Prozesse die Geschäftskritikalität bestimmt, welche auf die unterstützenden IKT-Komponenten vererbt werden. Einen Teil dieses Informationsverbunds stellen auch IDV-Anwendungen oder sogenannte Schatten-IT dar. IDVen sind individuelle Datenverarbeitungsverfahren außerhalb der IT, die mit Mitteln der bereitgestellten Office-IT-Landschaft umgesetzt werden, beispielsweise Programmierungen in Tabellenkalkulationen. Zur Priorisierung können die Art der verarbeiteten Daten sowie die Dauer einer Migration herangezogen werden.
Ebenso unerlässlich ist es, die Leitungsebene einzubinden und das Thema fest in der Unternehmensstrategie zu verankern. Dies sollte mit einer angemessenen Ressourcenzuweisung sowie regelmäßigen Berichten zum Umsetzungsstand einhergehen. So macht das Management die hohe Priorität und Relevanz des Themas deutlich.
Unternehmen – insbesondere in der Finanzwirtschaft – müssen das Thema Quantensicherheit ab sofort als strategische Managementaufgabe begreifen und jetzt handeln, da sensible Daten durch das „Harvest Now, Decrypt Later“-Prinzip bereits heute akut gefährdet sind.
Fazit
Die Bedrohung durch Quantencomputer ist real. Unternehmen müssen sich bereits heute darauf vorbereiten, die etablierten kryptografischen Verfahren anzupassen. Denn mit „Harvest Now, Decrypt Later“ können langfristig schützenswerte Daten schon heute zum Ziel werden. Für Finanzinstitute und vernetzte Finanzökosysteme, die besonders attraktive Ziele für Cyberangriffe sind, bedeutet das: Kritische Systeme und Daten müssen frühzeitig identifiziert und priorisiert werden, um die Migration auf quantensichere Algorithmen rechtzeitig einzuleiten.
Diese Aufgabe ist nicht allein eine technische Fragestellung. Für eine erfolgreiche Umsetzung müssen technische und organisatorische Anforderungen zusammengeführt und verschiedene Stakeholder eingebunden werden – von CISO und CIO bis zu CRO und CPO. Die folgenden Beiträge vertiefen diese Perspektiven: Sie erklären die technischen Grundlagen, zeigen die Herausforderungen der Einführung von Post-Quanten-Kryptografie (PQC) und ordnen das Thema aus Managementsicht ein. Der abschließende Beitrag richtet den Blick auf Resilienz und Notfallmanagement und zeigt, warum Quantenresilienz zunehmend zu einer strategischen Managementaufgabe wird.
Quellenangaben:
1 Vgl. Fischer, Hans-Peter, Hagemeier, Heike et al, Marktumfrage Kryptografie und Quantencomputing, S. 7, Marktumfrage Kryptografie und Quantencomputing, zuletzt abgerufen am 05.08.2026 um 15:18
2 ENISA Threat Landscape 2025