
Quantensicherheit in der Finanzwirtschaft ist primär eine organisatorische, erst nachgelagert eine technische Aufgabe. Langfristig schutzbedürftige Informationen, kryptografische Abhängigkeiten und Verantwortlichkeiten müssen früh identifiziert und gesteuert werden. Eine erfolgreiche PQC-Migration erfordert zeitabhängigen Schutzbedarf, ein unternehmensweites Kryptoinventar sowie einen mandatierten Transformationsprozess mit klaren Zuständigkeiten, Budget und Governance.
Banken und Versicherungen, insbesondere die Erstversicherer, bieten Schutz und finanzielle Sicherheit gegen Risiken auf Zeit. Sie geben heute ein Versprechen ab, das oft erst Jahrzehnte später eingelöst wird, beispielsweise bei Lebens-, Kranken- oder Pflegeversicherungen. Wie im Leitartikel dargestellt, können jedoch bereits heute langfristig schutzbedürftige Daten durch „Harvest Now, Decrypt Later“-Angriffe gefährdet sein. Für Erstversicherer ist dies aufgrund der Art der verarbeiteten Daten besonders relevant.
Die zeitliche Perspektive des Informationsverbundes
Wie bereits im Beitrag von Prof. Dr. Kipker ausgeführt, wird die Debatte über PQC noch zu häufig als rein technisches Problem gesehen. Im ersten Schritt geht es weniger um die Auswahl neuer kryptografischer Verfahren als darum, den Informationsverbund um eine zeitliche Perspektive zu erweitern.
Quantensicherheit: Vier Fragen für Entscheider
Quantensicherheit ist keine reine IT-Aufgabe. Entscheidend ist, ob das Unternehmen Schutzbedarf, technische Abhängigkeiten und Verantwortlichkeiten bereits so steuert, dass eine rechtzeitige Migration möglich wird.
- Was müssen wir langfristig schützen?
Welche Informationen und kritischen Funktionen haben einen langfristig hohen Schutz-
bedarf? - Wo setzen wir heute Kryptografie ein?
Welche Systeme, Anwendungen, Schnittstellen und externen Abhängigkeiten sind betroffen? - Was muss zuerst migriert werden?
Wo treffen hohe Quantenverwundbarkeit, hohes Schadenspotenzial und lange Migrationszeiten aufeinander? - Wer steuert die Transformation?
Sind Verantwortung, Risikoappetit, Budget und Governance verbindlich festgelegt?
Die zentrale Managementfrage lautet:
Sind wir heute in der Lage zu entscheiden, was wann migriert werden muss und wer diese Entscheidung verantwortet?
Ausgangspunkt sind dabei die kritischen Geschäftsprozesse und Funktionen sowie die Informationen, Anwendungen und Systeme, von denen sie abhängen. Damit wird die Geschäftskritikalität mit dem Schutzbedarf der jeweils unterstützenden Informationen und IKT-Komponenten verbunden. Neben dem heutigen Schutzbedarf muss bewertet werden, welche Informationen und Funktionen auch morgen oder in vielen Jahren noch hohe Anforderungen an Vertraulichkeit, Integrität, Authentizität und Nichtabstreitbarkeit stellen werden.
Für die PQC-Roadmap müssen deshalb Geschäftskritikalität, Schutzziel und Schutzfrist gemeinsam betrachtet werden. Dabei ist die zeitliche Risikologik nicht für alle Schutzziele identisch: So können langfristig vertrauliche Informationen bereits heute durch „Harvest now, Decrypt later“-Angriffe gefährdet sein, während bei digitalen Nachweisen, Identitäten und anderen kryptografisch abgesicherten Funktionen insbesondere relevant ist, wie lange Integrität, Authentizität und Nichtabstreitbarkeit gewährleistet bleiben müssen und wie viel Zeit für ihre Migration benötigt wird.1
Erst diese Betrachtung schafft das Fundament, um risikoreiche Bereiche zu identifizieren und in der PQC-Roadmap zu priorisieren. Das Verständnis des Informationsverbundes bildet die zentrale Grundlage risikobasierter Informationssicherheit. Es macht sichtbar, von welchen Informationen, Anwendungen und Systemen kritische Geschäftsprozesse abhängen und übersetzt damit technisches Risiko in Geschäftsrelevanz.
Seine Einführung vor rund 20 Jahren war ein langwieriger Kulturwandelprozess. Die Erweiterung um zeitliche Aspekte sowie die wachsende Bedeutung von Authentizität und Nichtabstreitbarkeit wird einen ähnlichen langwierigen Prozess erfordern. Die PQC-Roadmap beginnt daher mit einem erweiterten Verständnis des Informationsverbundes.
Das Kryptoinventar ermöglicht risikobasierte Entscheidungen zum Aufbau der PQC-Roadmap
Die Erstellung eines Kryptoinventars zur Identifikation bereits etablierter kryptografischer Verfahren und Schnittstellen ist eine wesentliche Grundlage für die Priorisierung der Migration auf quantensichere Verfahren (siehe Beitrag Prof. Dr. Kipker).
Herausforderungen bei der Inventarisierung
Das Inventar muss erkennen lassen, welche Assets quantengefährdet sind, welche Alternativen bestehen und welche Abhängigkeiten ihre Migration bestimmen. Besondere Aufmerksamkeit erfordern Legacy-Systeme, eingeschränkt gepflegte Anwendungen, Schatten-IT und ältere IDVen, da historisch gewachsene Strukturen häufig nur mit erheblichem Aufwand verändert werden können.2
Kryptografie ist dabei vielerorts noch in Anwendungscode, Bibliotheken, Appliances oder Schnittstellen eingebettet, ohne durchgängig transparent steuerbar zu sein.
Für PQC müssen kryptografische Komponenten deshalb transparent inventarisiert, modular eingebunden und kontrolliert austauschbar werden. Automatisierte Discovery-Werkzeuge und Software-QS-Scanner (wie GitHub CodeQL) unterstützen die Analyse von Quellcode, Systemen und Netzwerkkommunikation, erfassen Nutzungskontext und Abhängigkeiten jedoch nicht vollständig. Entwickler und Systemverantwortliche müssen die Ergebnisse daher fachlich validieren und ergänzen.3
Die PQC-Roadmap integriert alle Teilnehmer der digitalen Supply-Chain
Crypto Discovery muss auch APIs und andere Schnittstellen, externe Kommunikationsverbindungen sowie kryptografische Abhängigkeiten zu Cloud-Diensten, Standardsoftware, Hardware-Sicherheitsmodulen (HSM) und IT-Dienstleistern erfassen.
Es muss transparent sein, welche Kryptografie eingesetzt wird, welche Gegenpartei beteiligt ist, wer Änderungen veranlassen kann und wann externe Anbieter PQC-fähige Lösungen bereitstellen.4
Die Roadmap externer Partner bestimmt unmittelbar die eigene Migrationsfähigkeit des Instituts. Auf dieser Grundlage werden Quick Wins, kritische Systeme und Abhängigkeiten identifiziert, die die tatsächliche Reihenfolge der PQC-Migration bestimmen.
Agile Priorisierung bedeutet, nicht auf Vollständigkeit zu warten
Ein vollständiges Kryptoinventar bleibt das Ziel. Im Sinne einer agilen Steuerung darf dessen Vollständigkeit jedoch nicht zur Voraussetzung für erste Entscheidungen werden.
Die Inventarisierung kann sich zunächst auf Komponenten mit identifiziertem oder vermutetem PQC-Risiko konzentrieren. Parallel werden Schutzdauer, Quantenverwundbarkeit, Schadenspotenzial, Migrationsaufwand und Abhängigkeiten bewertet. Abhängigkeiten sind ein relevanter Faktor, der gerne übersehen wird.
In ersten Ansätzen wird aus Quantenverwundbarkeit, potenziellen Schäden sowie Aufwand und Dauer der PQC-Migration ein PQC-Risikowert abgeleitet. Hohe Risiken verlangen frühes Handeln.5
No-Regret-Maßnahmen: Sofort umsetzbare Schritte
Daraus lassen sich unmittelbare No-Regret-Maßnahmen ableiten: Prioritäre Bereiche inventarisieren, veraltete Protokolle ablösen, Lieferanten nach ihrer PQC-Planung abfragen und Kryptoagilität in Architektur und Beschaffung verankern.6
Drei Zeitgrößen bestimmen die Dringlichkeit der PQC-Migration
Die zeitliche Logik lässt sich nach Mosca und Piani auf drei Größen verdichten. Dies sind Schutzdauer („Shelf-Life“), PQC-Migrationszeit („Migration Time“) und der erwartete Zeitraum bis zu einem kryptografisch relevanten Quantencomputer („Quantum Threat Time“). Für die Priorisierung ist daher nicht entscheidend, den Q-Day möglichst genau vorherzusagen. Maßgeblich ist vielmehr das Verhältnis dieser drei Zeitgrößen zueinander.7
Die Mosca-Ungleichung als Entscheidungsgrundlage
Diese Entscheidungslogik wird durch die Mosca-Ungleichung beschrieben. Ist der Zeitraum bis zur Quantenbedrohung kürzer als die Summe aus notwendiger Schutzdauer und PQC- Migrationszeit, besteht ein materielles kryptografisches Risiko. Die Ungleichung übersetzt damit einen unsicheren technologischen Zeithorizont in eine organisations- und systemspezifische Risikobetrachtung.8
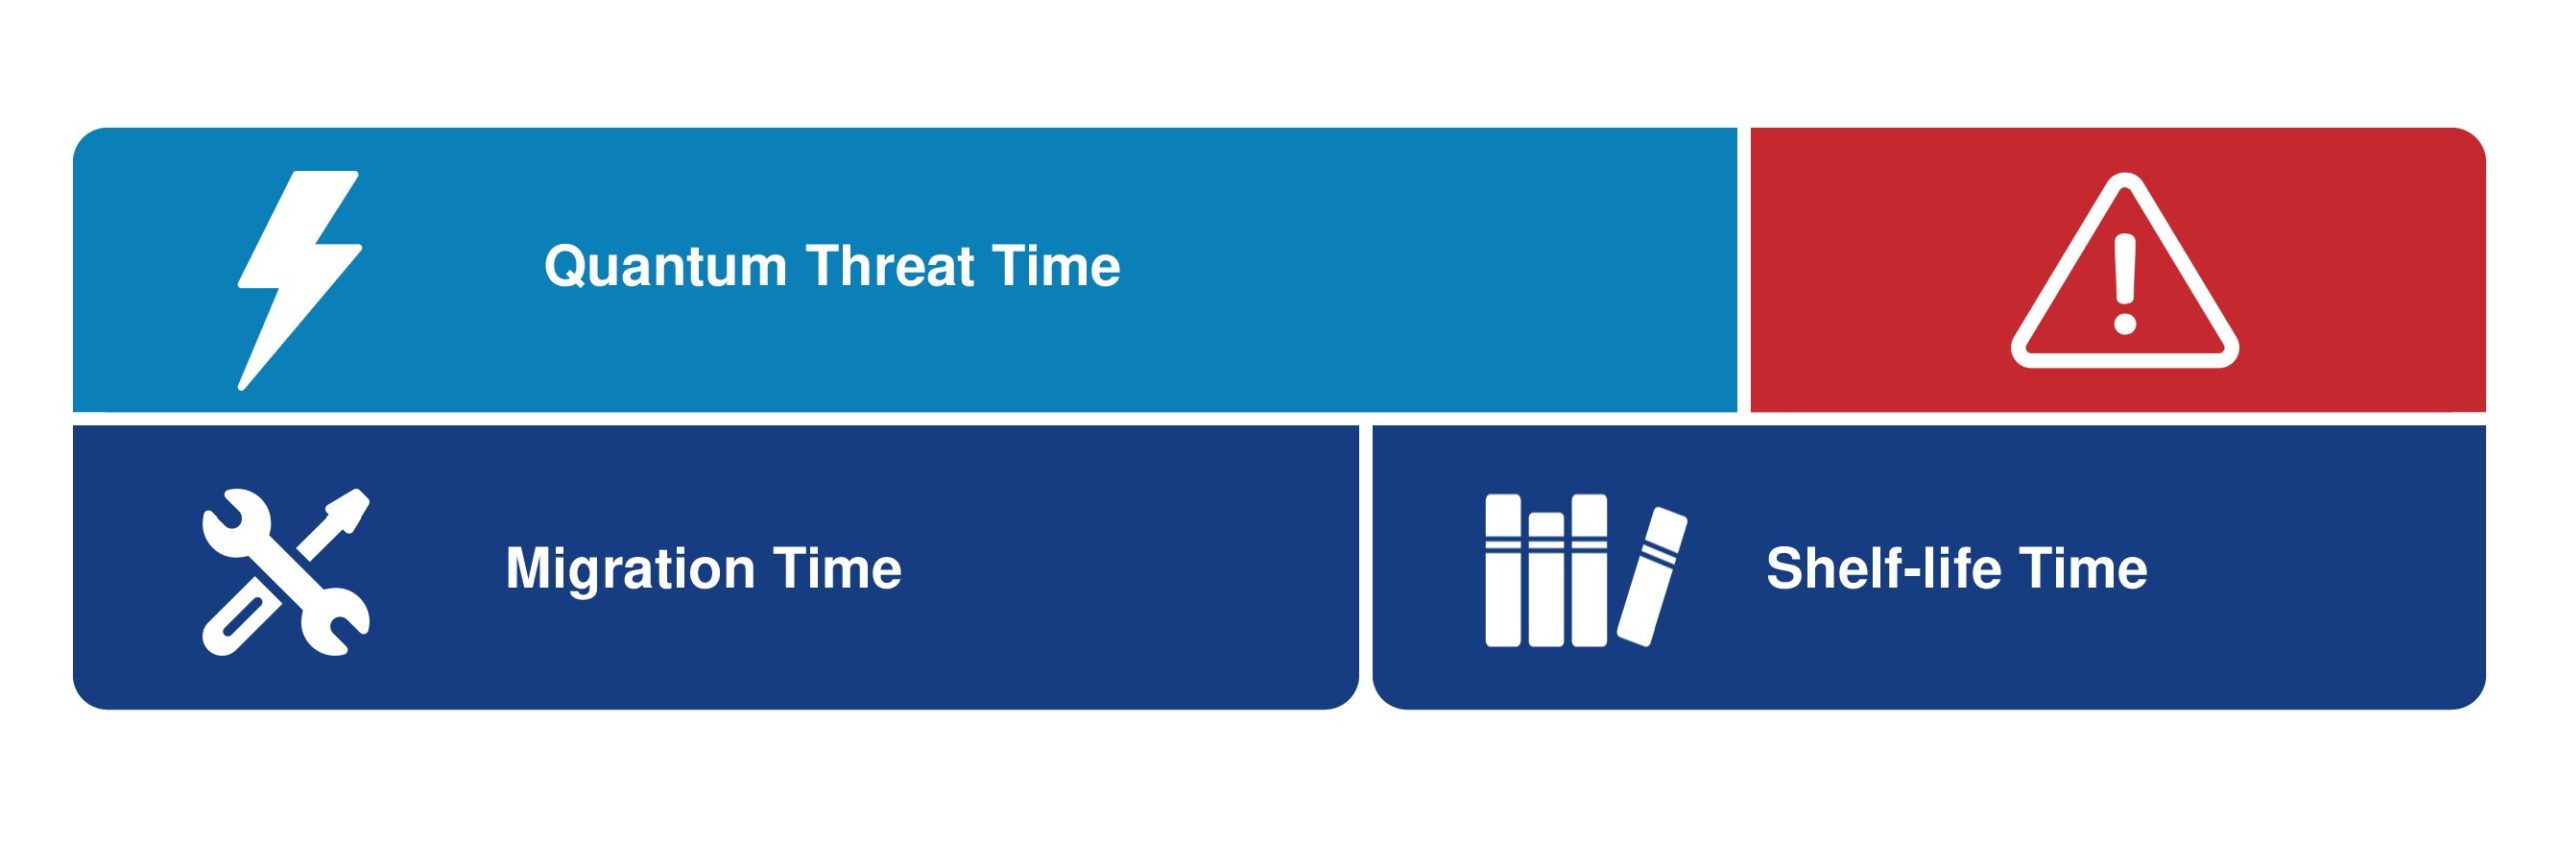
Drei Zeitgrößen bestimmen die Dringlichkeit der PQC-Migration. Quelle: Quantum Threat Timeline Report 2024
Diese Unsicherheit prägt auch die Umsetzung der PQC-Roadmap. Ihre Phasen überlappen bewusst und sind nicht als starre Sequenz zu verstehen. Deshalb müssen Vorbereitung, Risikobewertung und erste Umsetzungsmaßnahmen parallel erfolgen.
Zu Beginn werden Scope, Verantwortlichkeiten, Bewertungslogik und ein Kryptoinventar für prioritäre Domänen erstellt. Parallel können Lieferantenabfragen, PQC-Risikobewertungen und erste Migrations-Piloten starten. Mit wachsender Transparenz werden Kryptoinventar und Risikobild erweitert und die ersten PQC-Migrationswellen vorbereitet und umgesetzt. Danach verlagert sich der Schwerpunkt auf Skalierung, Legacy-Ablösung und die Überführung in den Regelbetrieb.
Regulatorik und Governance geben den Rahmen für PQC vor
Bestehende Regulatorik schafft einen Rahmen, an den die PQC-Steuerung anknüpfen kann. Für die europäische Finanzwirtschaft ist das insbesondere der Digital Operational Resilience Act (DORA).9 Die technischen Regulierungsstandards verlangen, relevante Entwicklungen in der Kryptografie zu verfolgen und kryptografische Bedrohungen – einschließlich solcher, die aus Fortschritten der Quantentechnologie entstehen – mit einem flexiblen Ansatz aus Risikominderung und Überwachung zu begegnen.
Die PQC-Migration sollte deshalb nicht als paralleles Sonderprogramm neben der bestehenden IKT-Risiko- und Resilienzsteuerung behandelt werden, sondern in diese integriert werden. Damit wird die PQC-Risikobewertung zugleich zur Governance-Aufgabe.
Die Geschäftsleitung muss ein entsprechendes Mandat sowie Risikoappetit und Ressourcen festlegen, um die Umsetzung der PQC-Roadmap zu enablen und die Interoperabilität innerhalb der Organisation sicherzustellen.
Das PQC-Rollenmodell
Das Rollenmodell sollte Informationssicherheit, IT, Risiko, Compliance, Einkauf und Fachbereiche verbinden:
- CISO: Verantwortet die Methodik der PQC-Risikobewertung und führt Schutzbedarf, Kryptoinventar und Risiken zu einer steuerbaren Gesamtsicht zusammen.
- CIO: Verantwortet die technische Inventarisierung (Crypto Discovery), die Zielarchitektur, Releaseplanungen und die Durchführung der Migrationswellen.
- CRO: Integriert die PQC-Risiken in das bestehende IKT-Risikomanagement und eskaliert Abweichungen vom Risikoappetit an die Entscheidungsgremien.
- Compliance: Übersetzt regulatorische Entwicklungen (z. B. DORA) in Vorgaben für Governance und Nachweisführung.
- Einkauf (CPO): Verankert Anforderungen an PQC-Fähigkeit und Kryptoagilität in Ausschreibungen, Verträgen und der Lieferantensteuerung.
- Fachbereiche: Bestimmen die Geschäftskritikalität und den zeitachsenspezifischen Schutzbedarf der von ihnen verantworteten Daten und Prozesse.
Entscheidend ist das Zusammenspiel dieser Funktionen:
Erst wenn technische Abhängigkeiten, geschäftliche Kritikalität, regulatorische Anforderungen und der Risikoappetit zusammengeführt werden, lässt sich das Tempo der PQC-Migration fundiert steuern.
Fazit: Langfristigen Schutz frühzeitig absichern
Quantensicherheit beginnt organisatorisch, nicht technologisch. Es muss klar sein, welche Informationen und kritischen Funktionen langfristig geschützt werden, welche kryptografischen Assets dafür eingesetzt werden, welche Abhängigkeiten bestehen und wer entscheidet.
Dafür braucht es vier Voraussetzungen:
- einen um Schutzdauer erweiterten Informationsverbund,
- ein unternehmensweites Kryptoinventar,
- klare Verantwortlichkeiten,
- sowie ein mandatiertes PQC-Programm mit Budget, Risikoappetit und Steuerung der
digitalen Lieferkette.
Diese Grundlagen ermöglichen eine kontrollierte PQC-Migration und stärken bereits heute die Fähigkeit, auf kryptografische Veränderungen zu reagieren.
Quellenangaben:
1 Algemeen Inlichtingen- en Veiligheidsdienst (AIVD) / CWI / TNO: The PQC Migration Handbook. Guidelines for Migrating to Post-Quantum Cryptography, Den Haag 2024.
2 AIVD/CWI/TNO, PQC Migration Handbook (2024)
3 National Institute of Standards and Technology (NIST): Getting Ready for Post-Quantum Cryptography: Exploring Challenges Associated with Adopting and Using Post-Quantum Cryptographic Algorithms, Washington, D.C. 2021; Walker Chablott: Addressing Post-Quantum Cryptography with CodeQL, 2023;
4 AIVD/CWI/TNO, PQC Migration Handbook (2024)
5 AIVD/CWI/TNO, PQC Migration Handbook (2024)
6 AIVD/CWI/TNO, PQC Migration Handbook (2024)
7 AIVD/CWI/TNO, PQC Migration Handbook (2024); Mosca, Michele; Piani, Marco: Quantum Threat Timeline Report, Global Risk Institute, 2024.
8 AIVD/CWI/TNO, PQC Migration Handbook (2024); Mosca, Michele; Piani, Marco: Quantum Threat Timeline Report, Global Risk Institute, 2024.
9 Delegierte Verordnung (EU) /1774, Art. 6 Abs. 3–5, 2024